
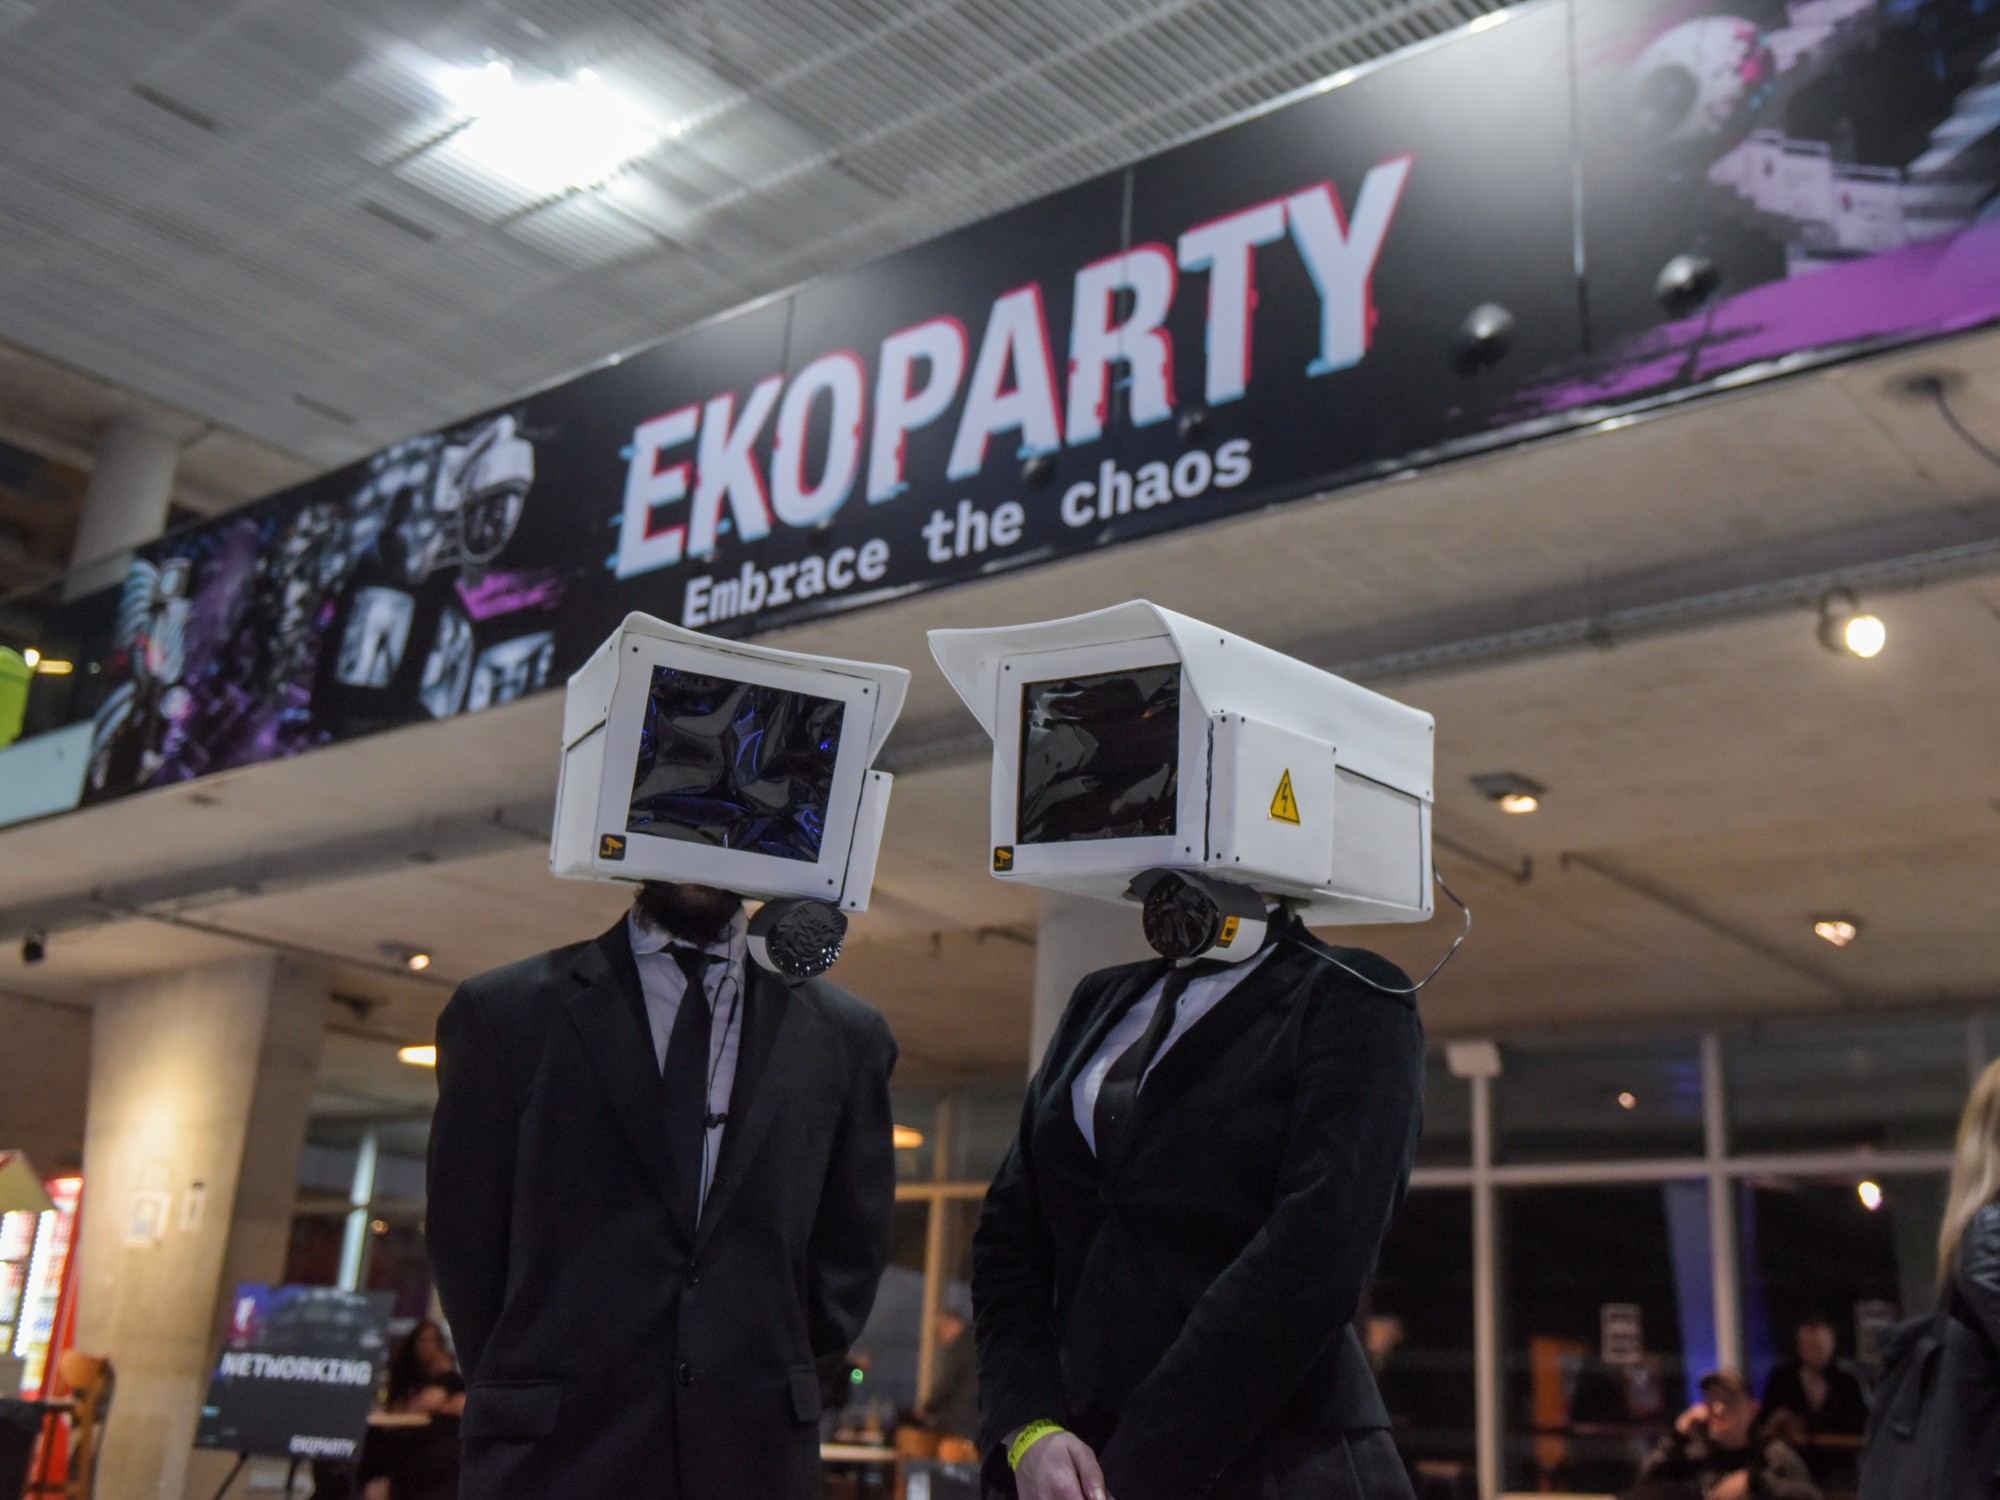
La edición 22 de Ekoparty, la conferencia más importante de la comunidad hacker de América Latina, se realizó esta semana en el Centro de Convenciones Buenos Aires con una consigna: “abrazar el caos”. En un mundo atravesado por los temores que generan la inteligencia artificial, los ataques automatizados y la recolección masiva de datos de las grandes tecnológicas, los hackers armaron una fiesta de tres días con charlas técnicas, comunidades agrupadas en “villages” y hasta una muestra de arte.
Inspiradas en la conferencia estadounidense DEF CON, las villages reúnen a comunidades dedicadas a distintas ramas del hacking, con talleres, herramientas para probar y especialistas que investigan desde la seguridad de un auto hasta los sistemas que hacen llegar el agua a una canilla.
“En un contexto marcado por la hipervigilancia, el reconocimiento facial, la inteligencia artificial y sistemas cada vez más automatizados que toman decisiones sobre nuestra identidad, privacidad y comportamiento, la comunidad hacker tiene un rol fundamental: entender cómo funcionan esos sistemas, encontrar sus límites y desafiar las reglas que parecen inamovibles”, explicó Ornella Paturzo Vanni, directora de comunicaciones de Ekoparty.
Una de las novedades fue la village Peer 2 Peer, un homenaje a las redes de intercambio entre usuarios que se popularizaron en los años 90. “Es un village de under tecnológico. Todas las actividades son tipo taller, relacionadas con electrónica, reutilización de componentes, joyería con descarte electrónico, reparación y arte electrónico. También hicimos una especie de transmisión pirata con síntesis analógica de video”, contó Gala Cacchione, periodista especializada y organizadora del espacio.
Allí tuvo un fuerte protagonismo Cybercirujas, un colectivo que desde 2020 combate la obsolescencia programada y enseña a reutilizar tecnología. “Todas las actividades fueron creadas utilizando elementos de electrónica e informática reciclados, equipos en desuso, retrocomputadoras y rebusques de distinto tipo”, explicó Uctumi, uno de sus integrantes. Con materiales rescatados de la basura fabricaron controladores, trackballs y botoneras.
La muestra incluyó una réplica de la Altair 8800, una de las computadoras emblemáticas de los años 70, una PC 286 con monitor ámbar y juegos de época, y hasta el clásico Doom funcionando en un viejo posnet. Durante los tres días, el colectivo montó además una “olla popular de hardware”, donde los visitantes podían dejar componentes que ya no usaban y llevarse otros que les sirvieran.
La autonomía tecnológica también se vio en la mesa de Meshtastic Argentina, que mostró cómo enviar mensajes de texto sin depender de internet. “La gracia de Meshtastic es que es un sistema de intercambio de mensajes que no viaja por internet, viaja por su propia red”, explicó Teno, uno de sus integrantes. El celular se conecta a pequeños equipos de radio, llamados nodos, que forman una malla y retransmiten los mensajes.
“Es una red soberana, propia y local. Es casi comunal, porque es construida por la comunidad misma. Cada persona que tiene su nodo no es solamente emisor y receptor, sino un miembro activo de la malla, porque su nodo repite y la va ampliando”, detalló. Según contó, en el AMBA hay unos 200 nodos encendidos de manera permanente, que llegan a 400 con los que se suman de forma ocasional.
La OT Village estuvo dedicada a las tecnologías operacionales, los sistemas que controlan procesos físicos en servicios como la electricidad, el agua o las telecomunicaciones. “Abrimos una canilla y sale agua, prendemos la luz y se enciende, abrimos la hornalla y sale gas. Todo eso es OT”, explicó Habib “Cachi” Gramondi, uno de los fundadores del espacio. El equipo llevó una maqueta del corredor norte de Buenos Aires, con Retiro, el puerto, Aeroparque y la toma de agua de AySA, y simuló dos subestaciones eléctricas con hardware real.
Los autos también tuvieron su lugar. Danilo Erazo, investigador que reportó vulnerabilidades a Huawei, KIA y Suzuki, explicó que los vehículos eléctricos amplían el terreno de riesgo, porque hay comunicación entre el usuario y la estación de carga y entre la estación y el auto, además de los vínculos con internet y los sistemas de pago. Según advirtió, comprometer una estación vulnerable podría permitir cargas no autorizadas, interrupciones del servicio o el acceso a los sistemas que la administran. Durante la conferencia mostró cómo se puede tomar el control total del sistema de entretenimiento de un Citroën.
La conferencia cerró el viernes con un reconocimiento de la Legislatura porteña y un recuerdo al hacker Andrés Blanco.